

Aplikasi mobile kini digunakan untuk berbagai kebutuhan, mulai dari komunikasi, pendidikan, bisnis, hiburan, hingga layanan keuangan. Banyak aplikasi juga menyimpan atau memproses informasi pengguna sehingga aspek keamanan menjadi bagian penting dalam proses pengembangannya.
Keamanan aplikasi mobile bukan hanya berkaitan dengan melindungi aplikasi dari serangan, tetapi juga menjaga data pengguna, mengatur akses, dan memastikan aplikasi dapat digunakan dengan aman.
Karena itu, keamanan sebaiknya dipertimbangkan sejak tahap perencanaan hingga aplikasi dipelihara setelah dirilis.
Apa Itu Keamanan Aplikasi Mobile?
Keamanan aplikasi mobile adalah serangkaian proses dan mekanisme yang digunakan untuk melindungi aplikasi, data, serta komunikasi antara aplikasi dan layanan backend dari akses atau aktivitas yang tidak diinginkan.
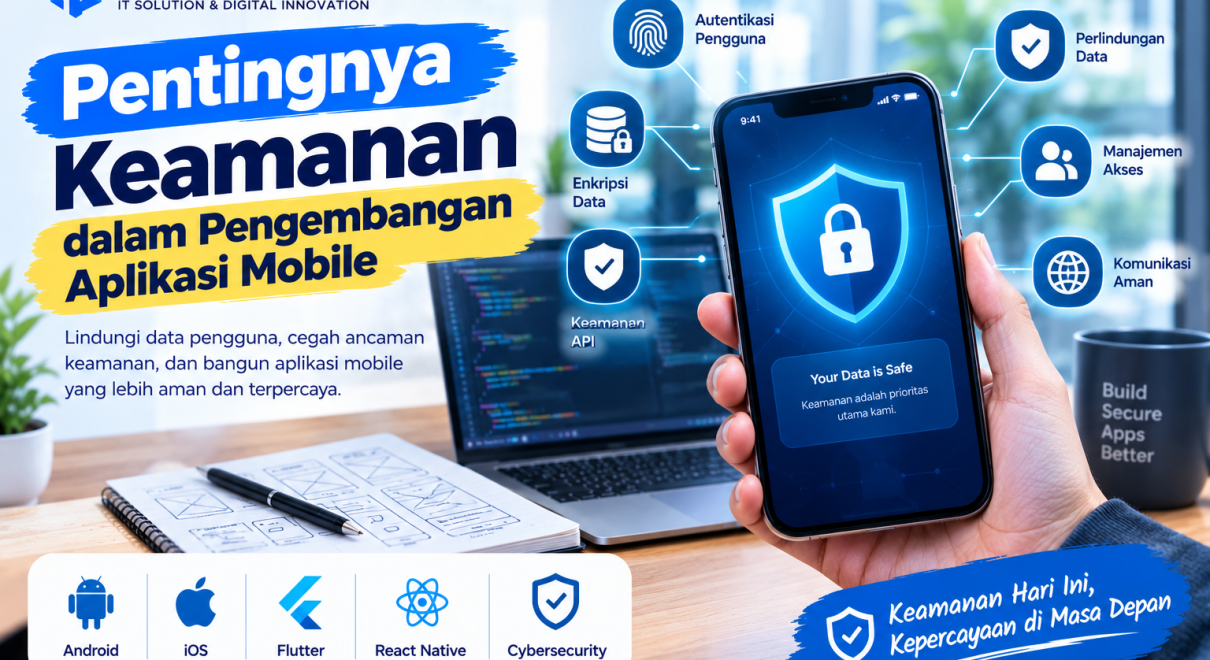
Keamanan dapat mencakup beberapa aspek, seperti:
- Perlindungan data pengguna.
- Autentikasi pengguna.
- Pengaturan hak akses.
- Keamanan API.
- Enkripsi data.
- Perlindungan komunikasi jaringan.
- Pengelolaan sesi pengguna.
- Pemantauan dan pembaruan keamanan.
Mengapa Keamanan Aplikasi Mobile Penting?
Keamanan menjadi penting karena aplikasi dapat berinteraksi dengan berbagai data dan layanan.
Jika keamanan tidak dirancang dengan baik, risiko yang dapat muncul antara lain:
- Kebocoran data.
- Akses akun tanpa izin.
- Penyalahgunaan informasi pengguna.
- Manipulasi data.
- Gangguan terhadap layanan.
- Kerugian bagi pengguna maupun perusahaan.
Selain aspek teknis, keamanan juga berkaitan dengan kepercayaan pengguna terhadap aplikasi.
Jenis Data yang Perlu Dilindungi
Setiap aplikasi memiliki jenis data yang berbeda. Namun, beberapa data yang umumnya perlu mendapatkan perlindungan antara lain:
1. Informasi Akun
Contohnya username, email, dan informasi autentikasi.
2. Data Pribadi
Data yang berkaitan dengan identitas atau informasi pribadi pengguna perlu dikelola secara hati-hati.
3. Data Transaksi
Aplikasi bisnis atau e-commerce dapat memproses berbagai informasi transaksi yang perlu dilindungi.
4. Data Aplikasi
Informasi yang tersimpan dalam database maupun perangkat pengguna juga perlu mendapatkan perlindungan yang sesuai.
Risiko Keamanan dalam Aplikasi Mobile
1. Autentikasi yang Lemah
Sistem login yang tidak dirancang dengan baik dapat meningkatkan risiko akses akun tanpa izin.
Pengembang perlu menerapkan mekanisme autentikasi yang sesuai dengan kebutuhan aplikasi.
2. Penyimpanan Data yang Tidak Aman
Data sensitif yang disimpan tanpa perlindungan yang memadai dapat meningkatkan risiko penyalahgunaan.
Developer perlu mempertimbangkan lokasi penyimpanan dan mekanisme perlindungan data sejak tahap perancangan.
3. Komunikasi yang Tidak Aman
Aplikasi sering berkomunikasi dengan server melalui internet. Jika komunikasi tidak dilindungi dengan baik, data yang dikirimkan dapat menghadapi berbagai risiko.
Penggunaan komunikasi terenkripsi seperti HTTPS/TLS merupakan bagian penting dari keamanan aplikasi modern.
4. API yang Tidak Terlindungi
Aplikasi mobile sering menggunakan API untuk berkomunikasi dengan backend.
API yang tidak memiliki autentikasi, otorisasi, validasi input, dan perlindungan yang sesuai dapat menjadi titik risiko bagi sistem.
5. Pengelolaan Hak Akses yang Kurang Tepat
Tidak semua pengguna harus memiliki akses terhadap semua data atau fitur.
Penerapan authorization membantu menentukan tindakan dan data apa saja yang boleh diakses oleh pengguna tertentu.
Cara Meningkatkan Keamanan Aplikasi Mobile
1. Gunakan Autentikasi yang Kuat
Sistem autentikasi perlu dirancang untuk memastikan hanya pengguna yang memiliki hak yang dapat mengakses akun.
Untuk aplikasi tertentu, mekanisme tambahan seperti multi-factor authentication (MFA) dapat digunakan.
2. Lindungi Data Sensitif
Data penting perlu dilindungi baik ketika disimpan maupun ketika dikirimkan.
Developer dapat menggunakan mekanisme enkripsi yang sesuai serta menghindari penyimpanan informasi sensitif secara sembarangan.
3. Gunakan HTTPS
Komunikasi antara aplikasi dan server sebaiknya menggunakan koneksi yang terenkripsi.
HTTPS membantu melindungi data selama proses komunikasi antara client dan server.
4. Terapkan Authorization
Autentikasi menjawab pertanyaan “siapa pengguna ini?”, sedangkan authorization menentukan “apa yang boleh dilakukan pengguna tersebut?”
Keduanya perlu dirancang dengan benar.
Contohnya:
Admin
 ├── Mengelola pengguna
 ├── Mengubah data
 └── Melihat laporan

User
 ├── Melihat data sendiri
 └── Mengubah profil
Dengan pembagian hak akses yang jelas, akses terhadap data dapat dibatasi sesuai kebutuhan.
5. Validasi Input
Input dari pengguna maupun sumber eksternal harus divalidasi sebelum diproses.
Validasi membantu mencegah data yang tidak sesuai masuk ke dalam sistem dan mengurangi risiko dari input berbahaya.
Validasi sebaiknya dilakukan di sisi aplikasi dan tetap diperiksa kembali di server.
6. Amankan API
API merupakan bagian penting dari banyak aplikasi mobile.
Beberapa hal yang perlu diperhatikan antara lain:
- Autentikasi API.
- Authorization.
- Validasi input.
- Rate limiting.
- Pengelolaan token.
- Logging dan monitoring.
- Pembatasan data yang dikembalikan.
Keamanan API perlu dirancang bersama dengan keamanan aplikasi dan backend.
7. Jangan Menyimpan Secret di Dalam Aplikasi
Informasi rahasia seperti password database atau private key tidak seharusnya ditanamkan secara langsung ke dalam aplikasi mobile.
Aplikasi yang didistribusikan kepada pengguna dapat dianalisis, sehingga informasi rahasia yang tertanam di dalamnya berisiko terekspos.
8. Lakukan Pengujian Keamanan
Pengujian keamanan dapat dilakukan untuk menemukan kelemahan sebelum aplikasi digunakan secara luas.
Pengujian dapat mencakup:
- Pemeriksaan autentikasi.
- Pengujian authorization.
- Pemeriksaan API.
- Pengujian validasi input.
- Pemeriksaan penyimpanan data.
- Analisis kode dan dependensi.
- Pengujian konfigurasi keamanan.
Untuk aplikasi penting, pengujian keamanan dapat dilakukan secara berkala.
Keamanan Harus Diperhatikan Sejak Awal
Kesalahan yang sering terjadi adalah menganggap keamanan sebagai tahap terakhir setelah aplikasi selesai dibuat.
Padahal, keamanan sebaiknya dipertimbangkan sejak:
Perencanaan → Desain → Coding → Testing → Deployment → Maintenance
Pendekatan ini membantu developer menemukan dan mengatasi potensi masalah lebih awal.
Peran Developer dalam Keamanan Aplikasi
Developer memiliki peran penting dalam menerapkan praktik coding yang aman.
Beberapa kebiasaan yang dapat diterapkan:
- Mengikuti secure coding practices.
- Memperbarui library dan dependency.
- Melakukan code review.
- Tidak menyimpan credential secara sembarangan.
- Melakukan validasi input.
- Menggunakan autentikasi dan authorization dengan benar.
- Mencatat dan menangani error secara aman.
Selain developer, keamanan juga membutuhkan perhatian dari tim lain seperti system administrator, security engineer, QA, dan pengelola bisnis.
Pentingnya Update dan Maintenance
Aplikasi yang sudah dirilis tetap membutuhkan pemeliharaan.
Developer perlu memperhatikan:
- Pembaruan dependency.
- Perbaikan bug keamanan.
- Update sistem operasi.
- Perubahan API.
- Perubahan kebijakan platform.
- Hasil pengujian keamanan.
Maintenance secara berkala membantu aplikasi tetap relevan dan dapat merespons perubahan teknologi maupun ancaman keamanan.
Kesalahan Keamanan yang Perlu Dihindari
Beberapa kesalahan yang sebaiknya dihindari dalam pengembangan aplikasi mobile adalah:
- Menggunakan password atau credential yang ditulis langsung dalam kode.
- Tidak menggunakan HTTPS.
- Tidak membatasi hak akses pengguna.
- Menyimpan data sensitif tanpa perlindungan.
- Mengabaikan keamanan API.
- Tidak melakukan validasi input.
- Menggunakan library yang sudah tidak diperbarui tanpa evaluasi.
- Tidak melakukan pengujian keamanan.
- Mengabaikan update setelah aplikasi dirilis.
Tips Membangun Aplikasi Mobile yang Lebih Aman
Berikut beberapa langkah yang dapat dijadikan checklist:
✅ Rancang keamanan sejak tahap awal.
✅ Gunakan autentikasi dan authorization yang sesuai.
✅ Lindungi data sensitif.
✅ Gunakan HTTPS/TLS untuk komunikasi.
✅ Validasi input pengguna.
✅ Amankan API dan backend.
✅ Jangan menyimpan secret di dalam aplikasi.
✅ Perbarui dependency secara berkala.
✅ Lakukan pengujian keamanan.
✅ Pantau dan perbaiki masalah setelah aplikasi dirilis.
Kesimpulan
Keamanan dalam pengembangan aplikasi mobile merupakan aspek penting yang perlu diperhatikan sejak tahap perencanaan hingga maintenance. Aplikasi tidak hanya harus memiliki fitur yang berfungsi dengan baik, tetapi juga perlu melindungi data dan akses pengguna.
Dengan menerapkan autentikasi, authorization, enkripsi, HTTPS, validasi input, keamanan API, serta pengujian dan pembaruan secara berkala, developer dapat membangun aplikasi dengan perlindungan yang lebih baik.
Keamanan bukan sekadar fitur tambahan, tetapi merupakan bagian dari proses pengembangan aplikasi yang perlu direncanakan sejak awal.