

Audit trail adalah catatan berurutan yang merekam siapa melakukan apa, kapan, dan pada data apa di dalam sebuah aplikasi. Bayangkan sebuah aplikasi keuangan yang dipakai lima orang staf. Suatu pagi, angka tagihan seorang pelanggan berubah dari Rp15 juta menjadi Rp1,5 juta. Tidak ada yang mengaku mengubahnya, dan sistem hanya menunjukkan angka terbaru. Kamu tidak bisa tahu siapa pelakunya, kapan terjadinya, dan berapa nilai sebelumnya.
Situasi seperti ini bukan hanya merepotkan, tetapi juga berisiko. Perubahan data tanpa jejak membuka ruang untuk kesalahan yang tidak ketahuan, penyalahgunaan akses, dan sengketa yang sulit dibuktikan. Semakin penting data sebuah bisnis, semakin mahal harga ketidaktahuan itu.
Artikel ini menjelaskan apa itu audit trail, mengapa aplikasi bisnis perlu memilikinya, lima alasan utamanya, data yang sebaiknya dicatat, serta tiga pendekatan implementasi. Kamu juga akan menemukan contoh kode PostgreSQL dan Node.js, cara menjaga catatan agar tidak bisa diubah, dan kesalahan umum yang perlu dihindari.

Daftar Isi
- Apa itu audit trail
- Masalah pada aplikasi bisnis tanpa audit trail
- 5 alasan aplikasi bisnis perlu audit trail
- Apa yang sebaiknya dicatat dalam audit trail
- 3 pendekatan membangun audit trail
- Contoh kode audit trail dengan PostgreSQL dan Node.js
- Cara menjaga audit trail tetap tepercaya
- Menampilkan audit trail untuk pengguna
- Kesalahan umum
- Pertanyaan yang sering diajukan
- Daftar periksa
- Kesimpulan
Apa Itu Audit Trail?
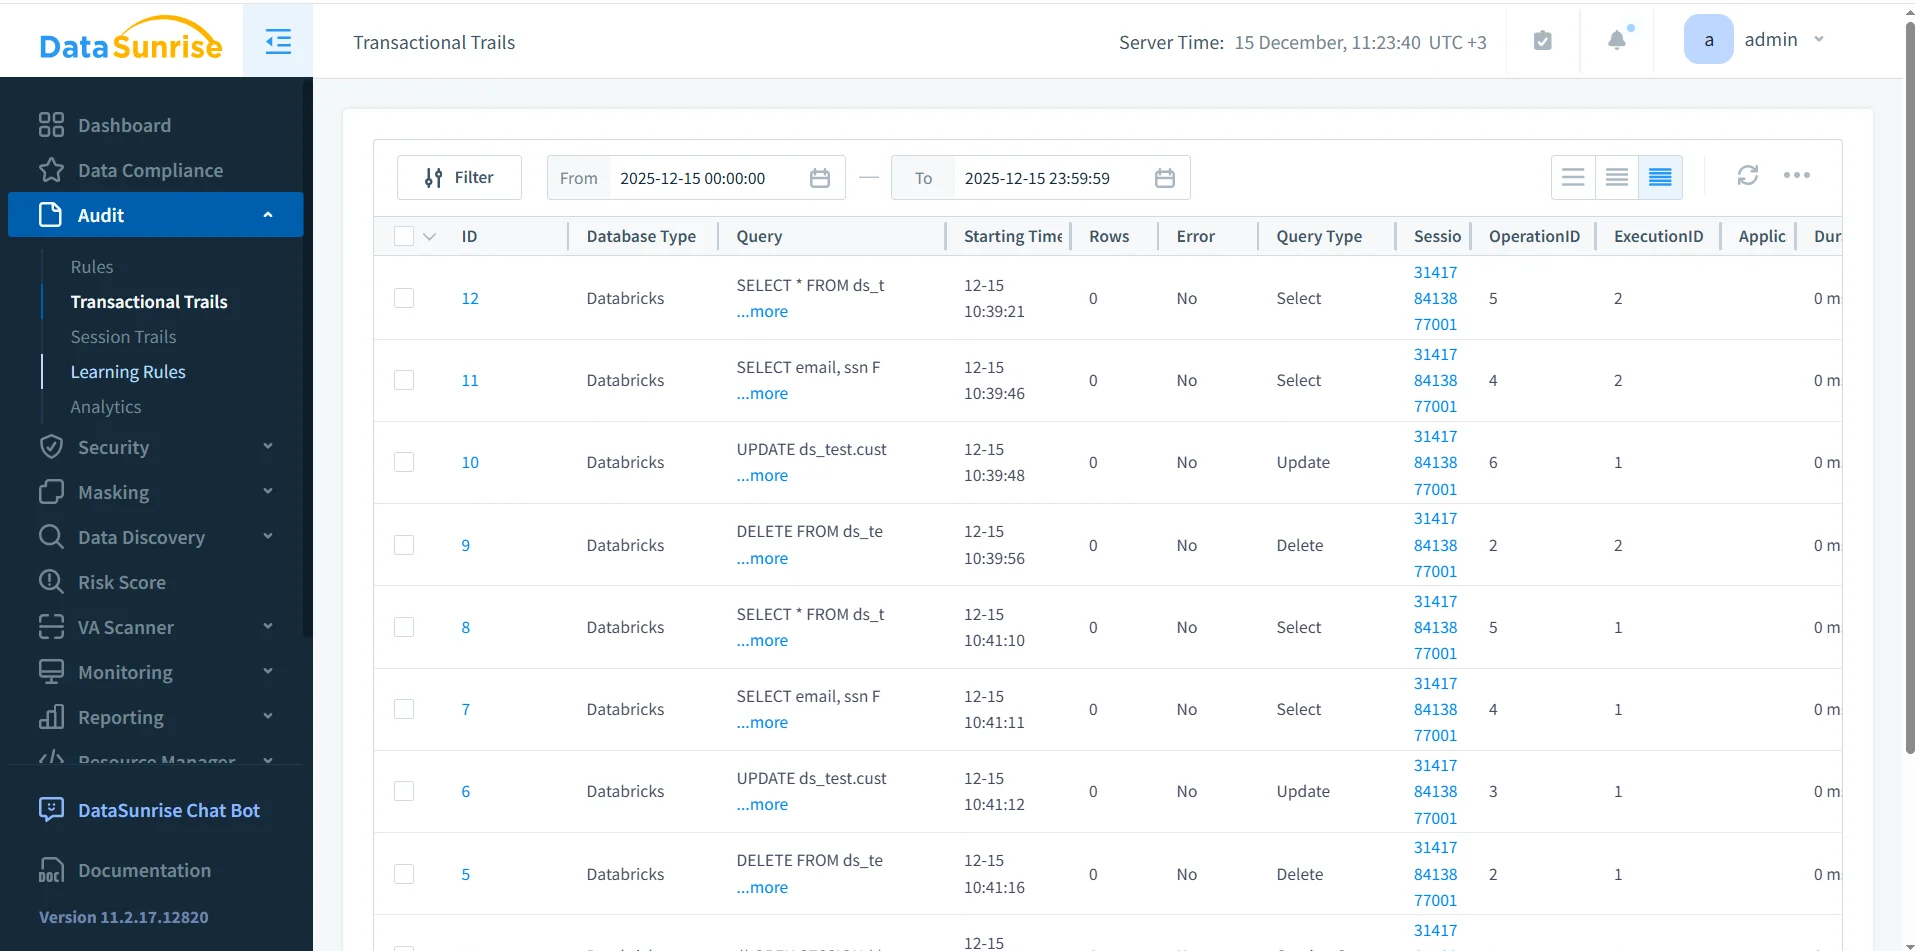
Audit trail, atau jejak audit, adalah rekaman kronologis aktivitas penting di dalam sistem. Setiap entri menjawab beberapa pertanyaan dasar: siapa pelakunya, apa yang dilakukan, kapan terjadi, pada data mana, dan apa hasilnya. Untuk perubahan data, entri yang baik juga menyimpan nilai sebelum dan sesudah.
Audit trail berbeda dari log teknis biasa. Log teknis dipakai developer untuk mencari error, misalnya pesan kesalahan atau waktu respons. Catatan audit dipakai untuk akuntabilitas bisnis. Logging Cheat Sheet dari OWASP mencantumkan audit trail, seperti penambahan, perubahan, dan penghapusan data serta ekspor data, sebagai salah satu kegunaan pencatatan di aplikasi. Panduan yang sama menyebut bahwa pencatatan semacam ini biasanya dikumpulkan untuk tujuan yang berbeda dari log keamanan, sehingga sering dipisahkan.
Analogi yang mudah diingat adalah rekaman CCTV di toko. Kamera tidak mencegah semua kejadian, tetapi ia membuat setiap kejadian bisa ditelusuri. Audit trail adalah CCTV untuk data di aplikasi bisnis kamu.
Masalah pada Aplikasi Bisnis Tanpa Audit Trail
Aplikasi yang tidak punya jejak perubahan biasanya menghadapi masalah berikut:
- Data berubah tanpa pelaku. Angka, status, atau hak akses berubah, tetapi tidak ada yang bisa dimintai penjelasan.
- Kesalahan sulit dipulihkan. Data terhapus atau tertimpa, dan nilai lamanya hilang.
- Sengketa sulit dibuktikan. Perselisihan dengan pelanggan atau rekan kerja berakhir pada “katanya” tanpa bukti.
- Penyalahgunaan akses tidak terdeteksi. Akun yang dipakai tidak semestinya baru ketahuan setelah kerugian terjadi.
- Audit internal dan eksternal tersendat. Auditor meminta bukti perubahan, dan tim harus mengumpulkannya manual.
- Investigasi insiden lambat. Saat ada kebocoran atau kejanggalan, tim tidak punya garis waktu untuk ditelusuri.
5 Alasan Aplikasi Bisnis Perlu Memiliki Audit Trail
1. Audit Trail Menciptakan Akuntabilitas
Ketika setiap tindakan tercatat atas nama pengguna tertentu, orang cenderung lebih hati-hati. Tim juga lebih mudah menyelesaikan perbedaan pendapat, karena ada catatan yang bisa dirujuk. Akuntabilitas ini berlaku untuk karyawan, administrator, dan bahkan pemilik sistem.
2. Membantu Mencegah dan Mengungkap Penyalahgunaan
Jejak audit memungkinkan kamu melihat pola yang janggal, misalnya satu akun mengekspor ribuan data di tengah malam, atau banyak percobaan masuk yang gagal. OWASP mencatat bahwa kegagalan autentikasi dan kegagalan kontrol akses termasuk kejadian yang perlu dicatat karena membantu mengenali insiden keamanan.
3. Mempermudah Investigasi dan Pemulihan Data
Jika data rusak atau terhapus, jejak audit menunjukkan apa yang terjadi, siapa yang melakukannya, dan nilai sebelumnya. Dengan nilai lama yang tersimpan, kamu bisa mengembalikan data tanpa harus memulihkan seluruh database dari cadangan.
4. Mendukung Kepatuhan dan Audit
Banyak standar dan regulasi mendorong pencatatan aktivitas. OWASP menyebut, misalnya, bahwa log audit PCI DSS berisi catatan kronologis aktivitas yang dapat diverifikasi secara independen dan memungkinkan rekonstruksi urutan transaksi. Standar keamanan informasi seperti ISO 27001 dan peraturan pelindungan data pribadi juga menuntut organisasi menjaga keamanan data, dan jejak akses membantu membuktikannya. Ini gambaran umum, bukan nasihat hukum, jadi konsultasikan kebutuhan spesifik bisnis kamu dengan pihak yang berwenang.
5. Meningkatkan Kepercayaan Pengguna dan Mitra
Riwayat perubahan yang transparan menunjukkan bahwa sistem dikelola dengan serius. Pelanggan korporat sering menanyakan fitur ini saat menilai sebuah aplikasi. Bagi tim internal, kemampuan melihat riwayat dokumen juga mengurangi perdebatan soal “siapa yang terakhir mengubah ini”.
Apa yang Sebaiknya Dicatat dalam Audit Trail?
Mencatat semuanya bukan solusi. OWASP mengingatkan bahwa penting untuk tidak mencatat terlalu banyak maupun terlalu sedikit, dan bahwa daftar centang buta bisa menimbulkan banjir peringatan yang menutupi masalah nyata. Mulailah dari kejadian yang penting bagi bisnis:
- Autentikasi. Login berhasil dan gagal, logout, serta perubahan password.
- Perubahan hak akses. Penambahan atau pencabutan peran dan izin pengguna.
- Perubahan data penting. Pembuatan, perubahan, dan penghapusan data seperti faktur, pesanan, dan data pelanggan.
- Persetujuan dan perubahan status. Misalnya dokumen disetujui, ditolak, atau dibatalkan.
- Ekspor dan pengunduhan data. Terutama data dalam jumlah besar atau data sensitif.
- Perubahan konfigurasi. Pengaturan sistem, integrasi, dan kunci API.
Setiap entri sebaiknya memuat bidang berikut:
| Bidang | Isi | Contoh |
|---|---|---|
| Siapa | ID pengguna atau layanan pelaku | pengguna 42 |
| Apa | Jenis aksi | UPDATE, DELETE, EXPORT |
| Pada apa | Nama objek dan ID data | faktur, ID 1001 |
| Kapan | Waktu dengan zona yang jelas, sebaiknya UTC | 2026-11-12 09:30 UTC |
| Dari mana | Alamat IP dan perangkat | alamat IP, user agent |
| Sebelum dan sesudah | Nilai lama dan nilai baru | status: draf menjadi disetujui |
| Hasil | Berhasil atau gagal, beserta alasannya | gagal: tidak berwenang |
Ada juga hal yang tidak boleh dicatat. Hindari menyimpan password, token sesi, nomor kartu, dan data pribadi yang tidak perlu. OWASP menyarankan agar pencatatan tidak merekam data sensitif secara berlebihan. Catat identitas dan jenis perubahan, bukan isi rahasia.
3 Pendekatan Membangun Audit Trail
| Pendekatan | Cara kerja | Kelebihan | Kekurangan |
|---|---|---|---|
| Di level aplikasi | Kode aplikasi menulis entri audit saat tindakan terjadi | Fleksibel, bisa mencatat konteks bisnis seperti alasan perubahan | Mudah terlewat jika developer lupa memanggilnya |
| Trigger database | Database mencatat setiap perubahan pada tabel tertentu | Menangkap semua perubahan, termasuk dari skrip dan alat lain | Kurang konteks bisnis, menambah beban tulis |
| Event atau change data capture | Perubahan dibaca dari log database atau dikirim sebagai event | Cocok untuk sistem besar dan terdistribusi | Lebih rumit dan butuh infrastruktur tambahan |
Banyak tim menggabungkan dua pendekatan pertama. Trigger menjamin tidak ada perubahan yang lolos, sedangkan kode aplikasi menambahkan konteks seperti alasan perubahan atau nomor tiket. OWASP sendiri menyebut jejak audit otomatis dan aksi berbasis trigger sebagai sumber data kejadian dari database.
Contoh Kode Audit Trail dengan PostgreSQL dan Node.js
Contoh berikut memakai PostgreSQL. Pertama, buat tabel audit dan fungsi trigger yang merekam INSERT, UPDATE, dan DELETE pada tabel faktur. Fungsi ini mengambil identitas pengguna dari variabel sesi app.id_pengguna, yang akan diisi oleh aplikasi.
CREATE TABLE audit_log (
  id          BIGSERIAL PRIMARY KEY,
  waktu       TIMESTAMPTZ NOT NULL DEFAULT NOW(),
  id_pengguna TEXT,
  aksi        TEXT NOT NULL,
  nama_tabel  TEXT NOT NULL,
  id_data     TEXT,
  data_lama   JSONB,
  data_baru   JSONB
);

CREATE OR REPLACE FUNCTION catat_audit() RETURNS trigger AS $$
BEGIN
  IF TG_OP = 'INSERT' THEN
    INSERT INTO audit_log (id_pengguna, aksi, nama_tabel, id_data, data_baru)
    VALUES (current_setting('app.id_pengguna', true), TG_OP, TG_TABLE_NAME,
            NEW.id::text, to_jsonb(NEW));
    RETURN NEW;
  ELSIF TG_OP = 'UPDATE' THEN
    INSERT INTO audit_log (id_pengguna, aksi, nama_tabel, id_data, data_lama, data_baru)
    VALUES (current_setting('app.id_pengguna', true), TG_OP, TG_TABLE_NAME,
            NEW.id::text, to_jsonb(OLD), to_jsonb(NEW));
    RETURN NEW;
  ELSIF TG_OP = 'DELETE' THEN
    INSERT INTO audit_log (id_pengguna, aksi, nama_tabel, id_data, data_lama)
    VALUES (current_setting('app.id_pengguna', true), TG_OP, TG_TABLE_NAME,
            OLD.id::text, to_jsonb(OLD));
    RETURN OLD;
  END IF;
  RETURN NULL;
END;
$$ LANGUAGE plpgsql;

CREATE TRIGGER audit_faktur
AFTER INSERT OR UPDATE OR DELETE ON faktur
FOR EACH ROW EXECUTE FUNCTION catat_audit();
Kedua, aplikasi harus memberi tahu database siapa pengguna yang sedang bertindak. Di Node.js dengan pustaka pg, lakukan itu di dalam transaksi yang sama dengan perubahan datanya. Parameter true pada set_config membuat nilainya hanya berlaku selama transaksi.
app.patch('/faktur/:id/setujui', async (req, res) => {
  const klien = await pool.connect();
  try {
    await klien.query('BEGIN');
    await klien.query("SELECT set_config('app.id_pengguna', $1, true)", [String(req.user.id)]);
    await klien.query('UPDATE faktur SET status = $1 WHERE id = $2', ['disetujui', req.params.id]);
    await klien.query('COMMIT');
    res.json({ pesan: 'Faktur disetujui' });
  } catch (err) {
    await klien.query('ROLLBACK');
    res.status(500).json({ error: 'Gagal menyetujui faktur' });
  } finally {
    klien.release();
  }
});
Setelah perintah itu berjalan, tabel audit_log berisi entri yang menunjukkan pengguna 42, aksi UPDATE pada tabel faktur, serta status lama “draf” dan status baru “disetujui”. Karena identitas pengguna diisi lewat transaksi, perubahan yang dilakukan lewat jalur lain, misalnya skrip admin, akan tercatat dengan pengguna kosong. Itu sinyal bagus: perubahan tanpa identitas patut dicurigai.
Contoh ini disederhanakan. Tabel yang diaudit harus punya kolom id. Pada tabel dengan data sensitif, kamu perlu mengecualikan kolom tertentu agar tidak tersalin ke tabel audit. Pada tabel yang sangat sibuk, pertimbangkan dampak tambahan beban tulis, dan uji kinerjanya.

Cara Menjaga Audit Trail Tetap Tepercaya
Catatan ini hanya berguna jika isinya bisa dipercaya. Jika pelaku bisa mengubah atau menghapus catatan atas perbuatannya sendiri, nilainya hilang. Beberapa langkah penjagaan:
- Jadikan catatan hanya bisa ditambah (append-only). Berikan hak INSERT dan SELECT pada tabel audit, tetapi cabut hak UPDATE dan DELETE dari akun aplikasi.
- Pisahkan akun penulis log. OWASP menyarankan memakai akun database khusus penulisan log dengan izin yang sangat terbatas.
- Batasi siapa yang boleh membaca. Isinya bisa memuat informasi sensitif, jadi akses bacanya perlu dikendalikan.
- Simpan waktu dengan zona yang jelas. Pakai UTC agar urutan kejadian tidak membingungkan lintas lokasi.
- Cadangkan dan atur masa simpan. Tentukan berapa lama catatan disimpan sesuai kebutuhan bisnis dan regulasi, lalu cadangkan di tempat terpisah. Pemilihan tempat penyimpanan bisa merujuk ke Hosting Adalah: Pengertian, 5 Jenis, dan Cara Memilihnya.
- Pantau dan tinjau secara berkala. Catatan yang tidak pernah dibaca tidak banyak membantu. Tetapkan peringatan untuk pola yang janggal.
-- Akun aplikasi boleh menambah dan membaca audit_log, tetapi tidak boleh mengubah atau menghapus
GRANT SELECT, INSERT ON audit_log TO aplikasi;
REVOKE UPDATE, DELETE ON audit_log FROM aplikasi;
Dengan pengaturan ini, percobaan UPDATE atau DELETE pada audit_log oleh akun aplikasi akan ditolak database dengan pesan “permission denied”. Catatan penting: administrator database tetap bisa mengubahnya, jadi untuk kebutuhan yang lebih ketat, simpan salinan catatan di sistem terpisah yang tidak bisa diubah oleh tim aplikasi.
Menampilkan Audit Trail untuk Pengguna
Catatan ini tidak harus disembunyikan di database. Banyak aplikasi bisnis menampilkannya sebagai riwayat perubahan, misalnya tab “Riwayat” pada sebuah dokumen, atau halaman log aktivitas untuk administrator. Fitur ini membuat tim non-teknis bisa memeriksa sendiri tanpa harus meminta developer.
Saat merancang tampilan ini, utamakan kejelasan. Tampilkan waktu, pelaku, aksi, dan perubahan dalam bahasa yang mudah dipahami, misalnya “Rina mengubah status dari Draf menjadi Disetujui”, bukan potongan JSON mentah. Filter berdasarkan pengguna, tanggal, dan jenis aksi membantu menemukan kejadian dengan cepat. Prinsip antarmuka yang sederhana dibahas di Mengapa Desain Dashboard yang Sederhana Justru Lebih Efektif?.
Sebelum fitur ini diluncurkan, uji apakah pengguna sungguhan bisa memahaminya. Caranya dibahas di Mengenal Usability Testing Sebelum Aplikasi Diluncurkan.
Kesalahan Umum dalam Membangun Audit Trail
- Menambahkannya terlambat. Pencatatan baru dipikirkan setelah ada insiden, padahal data lama tidak bisa direkonstruksi.
- Mencatat terlalu banyak. Entri yang membanjir menyulitkan pencarian dan menaikkan biaya penyimpanan.
- Mencatat data rahasia. Password, token, atau data kartu ikut tersimpan dan menciptakan risiko baru.
- Membiarkan catatan bisa diubah atau dihapus. Pelaku bisa menghapus jejaknya sendiri.
- Tidak mencatat identitas pelaku. Entri tanpa “siapa” hampir tidak berguna.
- Memakai waktu lokal tanpa zona. Urutan kejadian jadi membingungkan, terutama jika server berpindah wilayah.
- Tidak pernah meninjau catatan. Catatan yang tidak dibaca hanya menjadi tumpukan data.
- Mengabaikan kinerja. Pencatatan pada tabel sibuk perlu diuji agar tidak memperlambat aplikasi.
Pertanyaan yang Sering Diajukan tentang Audit Trail
Apa bedanya audit trail dan log biasa?
Log biasa dipakai developer untuk debugging dan memantau kesehatan sistem. Jejak audit dipakai untuk akuntabilitas dan pembuktian: siapa mengubah apa dan kapan. Keduanya sebaiknya dipisahkan karena tujuan dan isinya berbeda.
Apakah audit trail diperlukan untuk aplikasi kecil?
Sangat dianjurkan jika aplikasi menyimpan data penting seperti keuangan, stok, atau data pelanggan, berapa pun ukurannya. Kamu bisa mulai dari yang sederhana, yaitu mencatat perubahan pada beberapa tabel paling penting.
Apakah audit trail memperlambat aplikasi?
Ada tambahan beban tulis, tetapi pada kebanyakan aplikasi bisnis dampaknya kecil jika dirancang dengan baik. Uji pada tabel yang sering berubah, dan pertimbangkan pencatatan asinkron untuk beban yang sangat tinggi.
Berapa lama audit trail harus disimpan?
Tidak ada angka tunggal. Masa simpan bergantung pada kebutuhan bisnis, kontrak, dan regulasi yang berlaku pada industri kamu. Tentukan kebijakannya bersama pihak hukum atau kepatuhan.
Daftar Periksa Audit Trail untuk Aplikasi Bisnis
- Apakah perubahan data penting dan kejadian keamanan sudah dicatat?
- Apakah setiap entri memuat siapa, apa, kapan, pada data apa, serta nilai sebelum dan sesudah?
- Apakah waktu disimpan dengan zona yang jelas?
- Apakah data rahasia seperti password dan token tidak ikut tercatat?
- Apakah akun aplikasi tidak bisa mengubah atau menghapus catatan audit?
- Apakah akses baca ke catatan audit dibatasi?
- Apakah masa simpan dan cadangan sudah ditentukan?
- Apakah ada tampilan riwayat dan peninjauan berkala untuk pola yang janggal?
Kesimpulan: Audit Trail Membuat Aplikasi Bisnis Lebih Aman dan Dapat Dipercaya
Audit trail mencatat siapa melakukan apa, kapan, dan pada data apa, sehingga setiap perubahan penting di aplikasi bisnis bisa ditelusuri. Dengan begitu, akuntabilitas meningkat, penyalahgunaan lebih mudah terungkap, investigasi dan pemulihan data lebih cepat, dan kepatuhan lebih mudah dibuktikan.
Mulailah dari data yang paling penting, catat identitas pelaku dan nilai sebelum serta sesudah, dan jaga agar catatan tidak bisa diubah. Lalu tinjau secara berkala. Jika kamu sedang merancang aplikasi bisnis dan membutuhkan bantuan, kamu bisa melihat layanan Powercode di powercode.id.
Artikel Lainnya di Powercode
Lanjutkan membaca topik lain yang saling melengkapi: