

Zero trust security adalah pendekatan keamanan yang tidak lagi mempercayai siapa pun secara otomatis, baik pengguna di dalam kantor maupun di luar jaringan perusahaan. Setiap permintaan akses diperiksa terlebih dahulu. Cara berpikir ini penting bagi bisnis digital, karena karyawan, aplikasi, dan data kini tersebar di banyak tempat.
Dahulu, banyak perusahaan membangun keamanan seperti benteng. Tembok di sekeliling jaringan dijaga ketat, sedangkan orang yang sudah masuk dianggap aman. Masalahnya, penyerang hanya perlu menembus tembok itu satu kali. Setelah berada di dalam, mereka bergerak bebas dan mengakses banyak sistem.
Artikel ini menjelaskan apa itu zero trust security, mengapa bisnis digital perlu memahaminya, lima prinsip utamanya, dan langkah penerapan yang realistis. Selain itu, Anda akan menemukan mitos yang sering keliru dan daftar periksa yang bisa langsung dipakai tim Anda.
Daftar Isi
- Apa itu zero trust security
- Mengapa bisnis digital perlu memahami zero trust security
- Keamanan tradisional dan zero trust security
- 5 prinsip zero trust security
- Cara menerapkan zero trust security secara bertahap
- Mitos dan kesalahan umum
- Daftar periksa keamanan untuk bisnis digital
- Kesimpulan
Apa Itu Zero Trust Security dan Mengapa Muncul?
Zero trust security adalah pendekatan keamanan yang menghapus kepercayaan otomatis terhadap pengguna, perangkat, dan layanan. Pegangan utamanya sederhana: jangan percaya begitu saja, selalu verifikasi. Menurut publikasi NIST SP 800-207 tentang Zero Trust Architecture, zero trust berasumsi bahwa tidak ada kepercayaan implisit terhadap aset atau akun pengguna hanya karena lokasi jaringan atau kepemilikan perangkatnya.
Pendekatan ini muncul karena batas jaringan sudah kabur. Karyawan bekerja dari rumah, aplikasi berjalan di layanan cloud, dan data diakses lewat ponsel pribadi. Dalam kondisi seperti itu, lokasi jaringan bukan lagi tanda yang layak dipercaya.
Perlu dicatat, zero trust bukan produk atau perangkat lunak tunggal. NIST menggambarkannya sebagai kumpulan prinsip, bukan satu teknologi tertentu. Karena itu, Anda tidak bisa sekadar membeli satu alat lalu menyebut bisnis Anda sudah menerapkannya.
Mengapa Bisnis Digital Perlu Memahami Zero Trust Security?
Bisnis digital menyimpan aset yang berharga, seperti data pelanggan, transaksi, kode sumber, dan akses ke layanan pembayaran. Satu akun yang bocor dapat membuka jalan ke semua itu. Oleh karena itu, ada beberapa alasan mengapa pemahaman ini penting.
- Kerja jarak jauh sudah umum. Karyawan mengakses sistem dari berbagai tempat dan perangkat.
- Layanan cloud dan API menyebar. Data tidak lagi berada di satu server di kantor. Anda bisa memahami dasar integrasi layanan di Apa Itu API? Pengertian, Cara Kerja, dan Contoh Penggunaannya.
- Akun yang dicuri sering menjadi pintu masuk. Penyerang tidak selalu membobol sistem, tetapi cukup memakai kredensial yang sah.
- Dampak kebocoran data besar. Kehilangan kepercayaan pelanggan dan tuntutan perlindungan data pribadi bisa menyertai insiden keamanan.
- Bisnis kecil juga menjadi sasaran. Penyerang sering mencari target yang pertahanannya lemah, bukan hanya perusahaan besar.
Dengan demikian, zero trust security bukan topik eksklusif perusahaan raksasa. Bisnis digital berukuran kecil dan menengah pun bisa menerapkan prinsipnya sesuai kemampuan.
Perbedaan Keamanan Tradisional dan Zero Trust Security
Tabel berikut merangkum perbedaan cara berpikir kedua pendekatan.
| Aspek | Keamanan Tradisional | Zero Trust Security |
|---|---|---|
| Dasar kepercayaan | Lokasi di dalam jaringan | Verifikasi identitas dan kondisi perangkat |
| Fokus perlindungan | Batas luar jaringan | Setiap sumber daya dan data |
| Setelah pengguna masuk | Akses luas | Akses terbatas sesuai kebutuhan |
| Pemeriksaan akses | Sekali di awal | Berkelanjutan |
| Risiko utama | Penyerang bergerak bebas setelah masuk | Konfigurasi yang rumit jika tidak direncanakan |
5 Prinsip Zero Trust Security
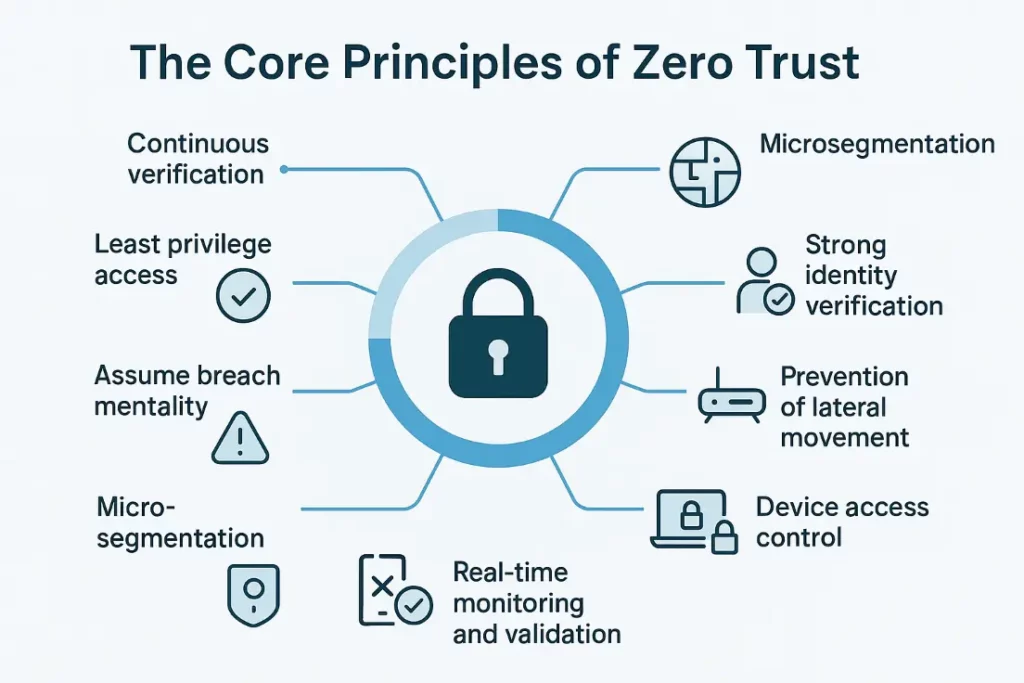
Kerangka NIST memuat tujuh tenet yang lebih rinci. Untuk kebutuhan praktis, kelimanya berikut merangkum inti gagasannya dengan bahasa yang lebih mudah diterapkan oleh tim bisnis.
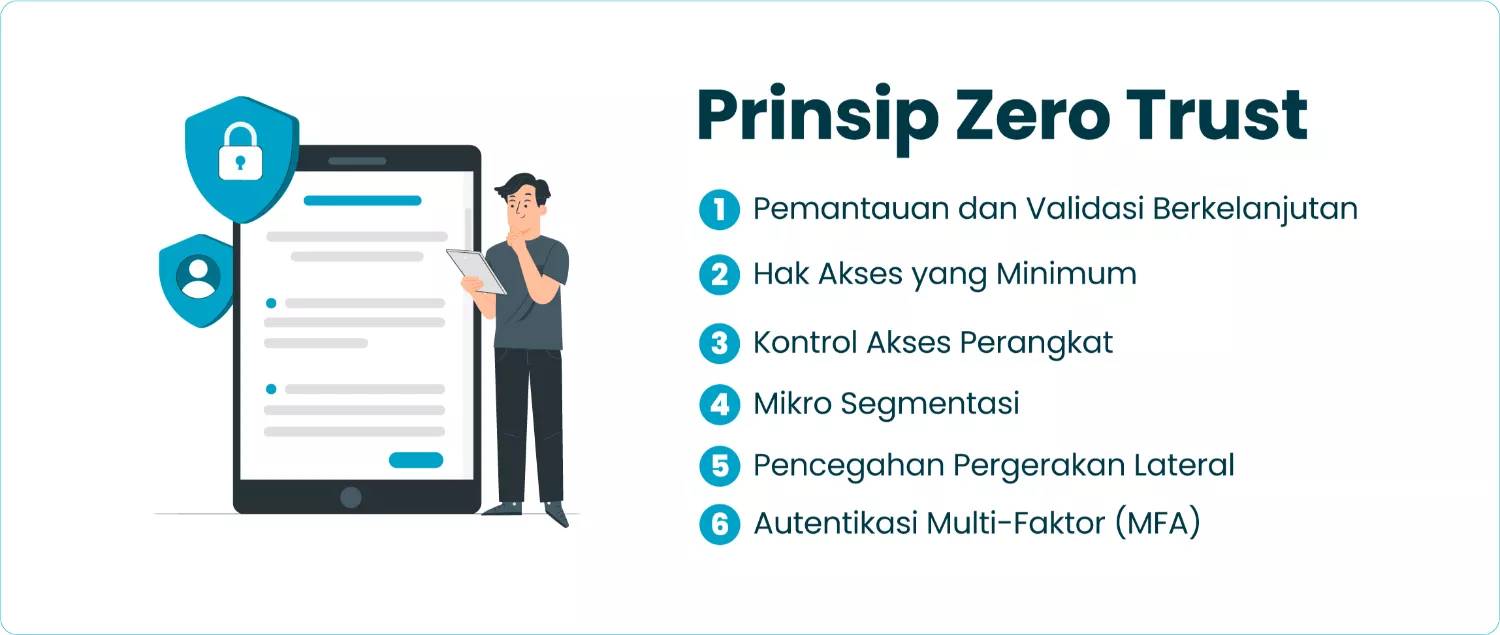
1. Verifikasi Setiap Permintaan Akses
Jangan menganggap permintaan sah hanya karena datang dari jaringan kantor. Periksa siapa yang meminta, dari perangkat apa, dan apa yang ingin diakses. Autentikasi multifaktor menjadi contoh paling umum, karena kata sandi saja mudah dicuri.
Namun, verifikasi tidak boleh membuat pengguna kewalahan. Pelajari pelajaran dari sisi pengalaman pengguna di Mengapa Pengguna Meninggalkan Aplikasi Tanpa Menyelesaikan Proses Registrasi?, karena hambatan yang berlebihan juga membuat orang menyerah.
2. Berikan Akses Seminimal Mungkin
Prinsip least privilege berarti setiap orang hanya mendapat akses yang benar-benar dibutuhkan untuk tugasnya. Staf keuangan tidak perlu akses ke server produksi. Pengembang tidak perlu akses ke data gaji. Ketika satu akun bocor, kerusakannya terbatas.
3. Anggap Pelanggaran Bisa Terjadi
Zero trust berangkat dari kesadaran bahwa pertahanan bisa jebol. Karena itu, rancang sistem agar kerusakan tidak menyebar. Siapkan pencatatan aktivitas, cadangan data, dan rencana tanggap insiden sebelum kejadian terjadi.
4. Pisahkan Sistem ke Dalam Segmen
Segmentasi memisahkan jaringan dan layanan menjadi bagian-bagian kecil. Jika satu bagian diretas, penyerang tidak otomatis dapat berpindah ke bagian lain. Contohnya, server database tidak perlu dapat dijangkau langsung dari komputer staf.
5. Pantau dan Evaluasi Terus-Menerus
Kondisi berubah setiap saat. Perangkat bisa terinfeksi, akun bisa diambil alih, dan perilaku mencurigakan bisa muncul. Pemantauan berkelanjutan membantu Anda menemukan anomali, seperti login dari lokasi yang tidak biasa, lalu menyesuaikan akses secara otomatis atau manual.

Cara Menerapkan Zero Trust Security secara Bertahap untuk Bisnis Digital
Anda tidak perlu membongkar seluruh sistem dalam semalam. Penerapan terbaik berlangsung bertahap, dimulai dari risiko terbesar.
- Inventarisasi aset. Catat semua aplikasi, server, data penting, akun, dan perangkat. Anda tidak bisa melindungi sesuatu yang tidak Anda ketahui.
- Perkuat identitas. Aktifkan autentikasi multifaktor, terutama untuk akun admin, email, dan layanan cloud. Gunakan kata sandi yang unik dan pengelola kata sandi.
- Terapkan akses minimum. Tinjau siapa yang punya akses ke apa. Cabut izin yang tidak lagi diperlukan, terutama milik karyawan yang sudah berpindah tugas atau keluar.
- Periksa kondisi perangkat. Pastikan sistem operasi dan aplikasi diperbarui, serta perangkat memakai kunci layar dan enkripsi.
- Segmentasikan sistem penting. Pisahkan lingkungan produksi dari pengembangan, dan batasi akses langsung ke database.
- Aktifkan pencatatan dan pemantauan. Simpan log login dan aktivitas penting, lalu tinjau secara rutin.
- Uji dan perbaiki. Lakukan simulasi insiden sederhana, lalu perbaiki celah yang ditemukan.
Dasar-dasar keamanan situs tetap berlaku di setiap tahap. Anda bisa menyegarkan pemahaman tersebut lewat Keamanan Website: 10 Cara Ampuh Cegah Peretasan.
Sistem lama sering menjadi hambatan terbesar. Aplikasi usang kerap tidak mendukung autentikasi modern atau tidak lagi menerima pembaruan keamanan. Jika itu kondisi bisnis Anda, pertimbangkan pembaruan menyeluruh seperti dibahas di Legacy System Modernization: Kapan Software Lama Perlu Diperbarui?.
Mitos dan Kesalahan Umum tentang Zero Trust Security
- “Zero trust adalah produk yang bisa dibeli.” Padahal, zero trust adalah pendekatan dan kumpulan prinsip. Produk hanya membantu mewujudkannya.
- “Zero trust berarti tidak mempercayai karyawan.” Sebenarnya, tujuannya mengurangi dampak kesalahan dan akun yang dicuri, bukan mencurigai orang.
- “Hanya perusahaan besar yang membutuhkannya.” Bisnis kecil bisa memulai dengan langkah sederhana seperti autentikasi multifaktor dan pembatasan akses.
- “Firewall tidak lagi diperlukan.” Firewall tetap berguna, tetapi tidak cukup bila berdiri sendiri.
- “Cukup dikerjakan satu kali.” Zero trust adalah proses yang terus berjalan, karena aset dan ancaman terus berubah.
- Menerapkan semuanya sekaligus. Upaya besar yang terburu-buru justru menimbulkan gangguan dan celah baru. Mulailah dari yang paling berisiko.
Saat memilih alat bantu, bisnis sering bingung antara membangun sendiri atau memakai layanan jadi. Kerangka berpikirnya dapat dibaca di Build vs Buy: Lebih Baik Membuat Software Sendiri atau Menggunakan Produk Jadi?.
Daftar Periksa Keamanan untuk Bisnis Digital
- Apakah Anda memiliki daftar lengkap aplikasi, akun, dan data penting?
- Apakah autentikasi multifaktor aktif pada akun admin dan email bisnis?
- Apakah setiap orang hanya memiliki akses yang dibutuhkan?
- Apakah akses karyawan yang keluar langsung dicabut?
- Apakah sistem dan aplikasi diperbarui secara rutin?
- Apakah database dan sistem penting dipisahkan dari jaringan umum?
- Apakah log aktivitas disimpan dan ditinjau?
- Apakah ada cadangan data dan rencana tanggap insiden?
Kesimpulan: Zero Trust Security Membuat Bisnis Digital Lebih Tangguh
Zero trust security mengubah pertanyaan dari “apakah pengguna ini berada di dalam jaringan?” menjadi “apakah permintaan ini layak dipercaya sekarang?”. Dengan verifikasi berkelanjutan, akses minimum, segmentasi, dan pemantauan, bisnis digital mengurangi dampak jika satu akun atau perangkat bermasalah.
Mulailah dari langkah yang realistis. Catat aset Anda, aktifkan autentikasi multifaktor, tinjau hak akses, lalu tingkatkan secara bertahap. Setiap langkah kecil mengurangi risiko tanpa perlu mengorbankan kenyamanan kerja.
Butuh sistem atau aplikasi yang dirancang dengan keamanan sejak awal? Tim kami siap membantu lewat layanan pengembangan aplikasi dan website Powercode.
Artikel Menarik Lainnya di Blog Powercode
Lanjutkan membaca topik teknologi lain yang relevan untuk bisnis dan tim pengembang Anda:
- Keamanan Website: 10 Cara Ampuh Cegah Peretasan
- Apa Itu API? Pengertian, Cara Kerja, dan Contoh Penggunaannya
- Legacy System Modernization: Kapan Software Lama Perlu Diperbarui?
- Build vs Buy: Lebih Baik Membuat Software Sendiri atau Menggunakan Produk Jadi?
- Mengapa Pengguna Meninggalkan Aplikasi Tanpa Menyelesaikan Proses Registrasi?
- Progressive Web App: Pengertian, Kelebihan, dan Cara Kerjanya